Ihr Code weiß alles.
Nur prüft es niemand, bevor er ausgerollt wird.
Wer Infrastruktur als Code pflegt, hat die Antwort auf jede Frage im Repository: Welche Maschinen hängen in diesem Netz? Wo ist SSH aus dem Internet erreichbar? Welche Secrets stehen mit Standardwert im Code?
In der Praxis heißt die Antwort trotzdem: suchen, eine veraltete Wiki-Seite lesen, den Kollegen fragen. Die Sicherheit soll beurteilen, was sie nicht sehen darf. Und wenn die Revision fragt, wer welche Änderung freigegeben hat, beginnt die Suche in Chat-Verläufen.
Kostenlos und Open Source
Für Teams, die ihren Infrastruktur-Code sehen, verstehen und prüfen wollen. Unbegrenzt viele Repositorys und Nutzer, Lizenz AGPL-3.0.
stackwerk auf GitHubDie Landkarte Ihrer Infrastruktur
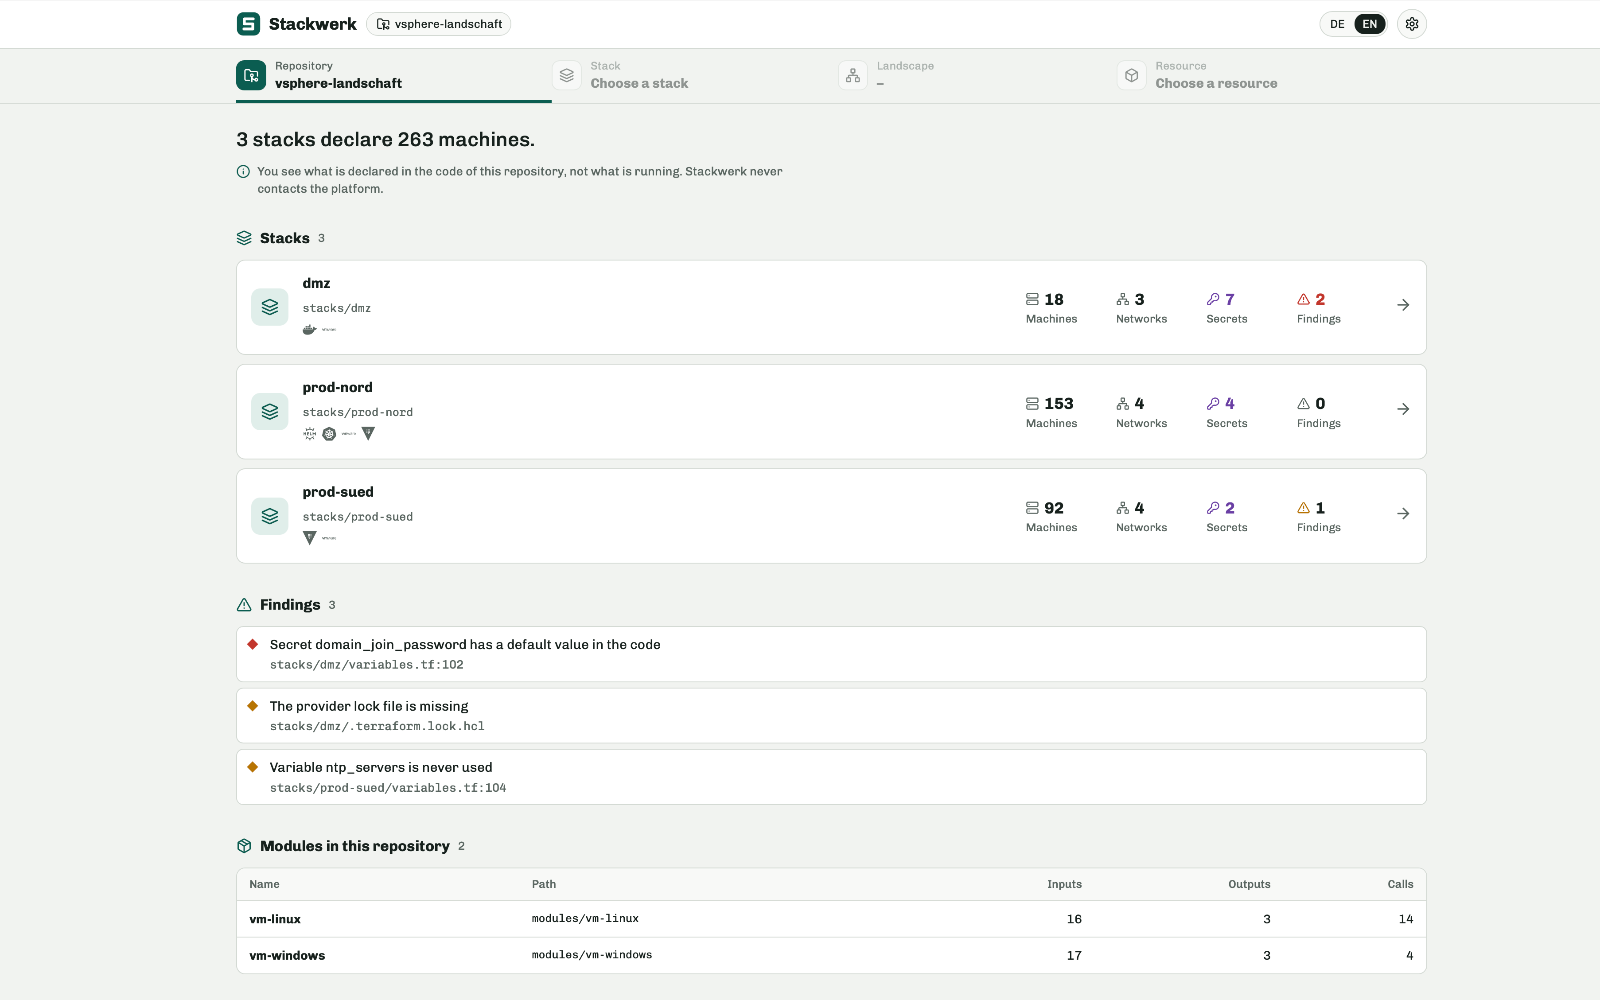
Fünf Ebenen vom Überblick bis zur einzelnen Ressource: Übersicht, Repository, Stack, Landschaft, Ressource. Maschinen gruppiert nach Netz, Cluster, Zone oder Tag, mit vCPU, Speicher, Betriebssystem und Backup-Abdeckung. Der zugehörige Code ist immer einen Klick entfernt, mit markierter Zeile.
Was der Code nicht entscheidet – etwa Variablen, die erst die Pipeline setzt – markiert stackwerk als unbekannt, statt zu raten.
Ein Regelwerk für alle Provider
26 Regeln ab Werk erkennen, was vor dem nächsten Apply behoben gehört: SSH, RDP oder Datenbanken aus dem Internet erreichbar, öffentlich lesbare Ablagen, unverschlüsselte Platten, Secrets mit Standardwert, Provider ohne Versionsvorgabe.
Eine Regel für „SSH aus dem Internet erreichbar“ prüft AWS-Security-Groups und Google-Cloud-Firewalls gleichermaßen. Eigene Regeln schreiben Sie in JSON, nicht in Code. Jeder Befund nennt Datei und Zeile. Was sich nicht sicher entscheiden lässt, heißt „unsicher“ – nie „in Ordnung“.
Änderungen verstehen, bevor sie ausgerollt werden
Branch gegen main, Commit gegen Commit: stackwerk zeigt, welche Maschinen hinzukommen, wegfallen oder größer werden – nicht den Text-Diff, sondern die deklarierte Änderung.
Benachrichtigung per E-Mail geplant
Neue kritische Befunde oder ein fehlgeschlagener Repository-Abruf landen per E-Mail bei den Zuständigen. Themen nach Kategorien, Empfänger nach Rolle.
Betrieb im eigenen Netz
Ein kleiner, gehärteter Container ohne Root-Rechte, geschrieben in Go. Docker, Helm-Chart für Kubernetes oder als Dienst. Anmeldung über Ihren Identity Provider. Die Daten bleiben bei Ihnen; es gibt keinen Cloud-Dienst und keine Verbindung zu HOPPLIN.
Durchsetzen,
nachhalten,
nachweisen
Für Organisationen, die Regeln nicht nur kennen, sondern durchsetzen müssen – und belegen, wer was getan hat. Etwa für ISO 27001, NIS2 oder die interne Revision. Pro läuft auf demselben offenen Kern; aus der freien Version wird nichts entfernt.
stackwerk Pro erscheint nach stackwerk v0.1. Für ein Pilotprojekt können Sie sich schon jetzt melden.
Pilot anfragen-
01
Die Pipeline fragt, bevor sie ausrollt
Vor jedem Apply schickt Ihre Pipeline Repository und Commit an stackwerk. stackwerk holt genau diesen Stand, wendet die Regeln an und antwortet mit einem Urteil: bestanden oder nicht. Es wird kein Code hochgeladen, keine Zugangsdaten verlassen die Pipeline.
Die Sicherheit legt fest, wie schwer jede Regel wiegt. Der Betrieb legt fest, ab welcher Schwere die Pipeline stoppt – je Repository und Umgebung, etwa streng in Produktion, nachsichtig im Test.
-
02
Ausnahmen mit Begründung und Ablaufdatum
Nicht jeder Befund ist ein Fehler. Ein bewusst offener Port wird als Ausnahme akzeptiert: mit Begründung, für ein bestimmtes Objekt, mit Enddatum höchstens ein Jahr im Voraus. Danach meldet sich der Befund wieder. So wird aus „das wissen wir doch“ eine nachvollziehbare Entscheidung.
-
03
Aus Befunden werden Aufgaben geplant
Mit einem Klick wird aus einem Befund ein Issue in GitHub, GitLab oder Jira – mit Regel, betroffener Ressource, Codezeile und Behebungshilfe. Die Entscheidung trifft immer ein Mensch; stackwerk legt nichts automatisch an.
Ein Board zeigt alle Aufgaben über Ihre Repositorys hinweg. Und es zeigt, was kein Ticketsystem zeigen kann: wenn ein Ticket geschlossen wurde, der Befund im Code aber noch da ist. Jira weiß, ob jemand ein Ticket zugemacht hat. stackwerk weiß, ob das Problem behoben ist.
-
04
Audit-Protokoll und Compliance-Bericht
Jede Anmeldung, jede Änderung, jede Pipeline-Prüfung und jede Ausnahme wird festgehalten – manipulationsauffällig verkettet. Der Compliance-Bericht verdichtet das für einen gewählten Zeitraum je Umgebung: Befunde, Ausnahmen, Aktivität, Zustand des Protokolls. Das ist das Dokument, das Sie der Revision hinlegen.
geplant Einsehen darf das dann nur die eigene Rolle Auditor – bewusst nicht der Administrator. Wer das System verwaltet, prüft sich nicht selbst.
-
05
Rollen nach Repository und Umgebung
Teams sehen, was sie angeht: Repositorys und Umgebungen werden über Gruppen Ihres Identity Providers zugeteilt. Die Produktion des einen Teams bleibt für das andere unsichtbar.
-
06
Benachrichtigungen in Teams, Slack und per Webhook geplant
Zusätzlich zur E-Mail: Microsoft Teams, Slack und Webhooks für eigene Systeme. Je Thema wählbar, an Rollen statt an Einzelpersonen. Weitere Versandwege wie Amazon SES folgen.
-
07
Gepflegte Regelsätze für Ihre Vorgaben geplant
Regelsätze mit Zuordnung zu NIS2, BSI IT-Grundschutz und ISO 27001, gepflegt von HOPPLIN und regelmäßig aktualisiert. Sie liefern die Prüfung, nicht die Zertifizierung – aber sie sagen Ihnen, welche Anforderung ein Befund berührt.
Außerdem in Pro
- Kommerzielle Lizenz statt AGPL-Pflichten
- Support-Anfrage direkt aus der Anwendung – die Diagnosedaten sehen Sie vor dem Senden
- Image und Helm-Chart aus einer privaten Registry, auch für Umgebungen ohne Internet
- Farben je Tag, damit Umgebungen und Verantwortliche auf einen Blick erkennbar sind
stackwerk und stackwerk Pro
Pro baut auf der freien Version auf. Was frei ist, bleibt frei.
| Funktion | stackwerk | stackwerk Pro |
|---|---|---|
| Sehen | ||
| Landkarte in fünf Ebenen bis zur Codezeile | enthalten | enthalten |
| Profile für vSphere, AWS, Google Cloud, Kubernetes und Helm; eigene Modulprofile | enthalten | enthalten |
| Suche über alle Repositorys, Wand-Display | enthalten | enthalten |
| Branch- und Commit-Vergleich der deklarierten Änderungen | enthalten | enthalten |
| Farben je Tag | nicht enthalten | enthalten |
| Prüfen | ||
| 26 Regeln ab Werk, providerneutral | enthalten | enthalten |
| Eigene Regeln in JSON, Schweregrade anpassen | enthalten | enthalten |
| Sicherheitsseite mit offenen, unsicheren und akzeptierten Befunden | enthalten | enthalten |
| Gepflegte Regelsätze für NIS2, BSI IT-Grundschutz und ISO 27001 | nicht enthalten | geplant |
| Durchsetzen | ||
| Pipeline-Prüfung mit Schwellen je Repository und Umgebung | nicht enthalten | enthalten |
| Ausnahmen mit Begründung und Ablaufdatum | nicht enthalten | enthalten |
| Nachhalten | ||
| Benachrichtigung per E-Mail | geplant | geplant |
| Benachrichtigung über Teams, Slack und Webhook | nicht enthalten | geplant |
| Tickets in GitHub, GitLab und Jira aus Befunden | nicht enthalten | geplant |
| Board mit Abgleich von Ticket und Befund | nicht enthalten | geplant |
| Nachweisen | ||
| Manipulationsauffälliges Audit-Protokoll mit Export | nicht enthalten | enthalten |
| Compliance-Bericht je Umgebung und Zeitraum | nicht enthalten | enthalten |
| Eigene Auditor-Rolle, getrennt vom Administrator | nicht enthalten | geplant |
| Zugang und Betrieb | ||
| Anmeldung über Keycloak, Entra ID, Google, GitLab, authentik und Okta | enthalten | enthalten |
| Rollen je Repository und Umgebung | nicht enthalten | enthalten |
| Container, Helm-Chart, CLI, Pipeline-Hook | enthalten | enthalten |
| Image und Chart aus privater Registry | nicht enthalten | enthalten |
| Lizenz und Support | ||
| Lizenz | AGPL-3.0 | Kommerziell, je Nutzer |
| Support | Community auf GitHub | Anfrage aus der Anwendung, Vertrag optional |
| Preis | Kostenlos | Je Nutzer und Jahr, auf Anfrage |
Wem das hilft
| Wer | Was stackwerk leistet | Was Pro dazulegt |
|---|---|---|
| IT-Leitung | Ein aktuelles Bild der eigenen Landschaft, ohne dass jemand Folien pflegt. | Belegbare Kontrolle für Revision, Versicherer und Prüfer. |
| DevOps- und Plattform-Teams | Jede Ressource bis zur Codezeile, Änderungen vor dem Merge verstehen. | Regeln in der Pipeline statt im Wiki, Rollen je Team. |
| Security und SecOps | Befunde über alle Provider, ohne ein einziges Produktions-Passwort. | Schweregrade festlegen, die die Pipeline durchsetzt; Befunde als Aufgaben nachhalten. |
| Administratoren (vSphere und Cloud) | Die Übersicht aus der Konsole, gebaut aus dem Code. | Benachrichtigung, wenn etwas brennt, im Kanal Ihres Teams. |
| Revision und Datenschutz | – | Eigener, vom Administrator getrennter Zugang zu Protokoll und Bericht. |
So wird stackwerk Pro lizenziert
Den Preis je Nutzer und Jahr nennen wir Ihnen auf Anfrage.
- Je Nutzer und Jahr
- Jedes aktive Konto zählt, auch über den Identity Provider. Wand-Displays zählen nicht.
- Keine Abschaltung bei Überschreitung
- Mehr Nutzer als lizenziert? Nichts wird gesperrt; die Differenz wird bei der Verlängerung abgerechnet.
- Offline geprüft
- Die Lizenz ist eine signierte Datei. stackwerk Pro braucht keine Verbindung zu HOPPLIN.
- Kein Datenverlust bei Ablauf
- Nach einer Kulanzzeit schalten sich die Pro-Funktionen ab; Landkarte und Regeln laufen weiter, das Audit-Protokoll bleibt lesbar und exportierbar.
- Bezug auch über Partner
- IT-Beratungen und Systemhäuser können stackwerk Pro an ihre Kunden weitergeben. Die Bedingungen nennen wir Ihnen auf Anfrage.
Von den Entwicklern,
die stackwerk bauen.
Einführung
Installation mit Ihrem Git, Zertifikat, Reverse Proxy und Identity Provider. Ergebnis: eine laufende Instanz und eine kurze Betriebsdokumentation.
Festpreis nach AbspracheRegel-Workshop
Wir übersetzen Ihre Sicherheitsrichtlinie in Regelsätze, Schweregrade und Schwellen und binden die Pipeline-Prüfung in Ihre CI ein.
Umfang nach AbspracheVom vCenter zum Code
Sie betreiben VMware vSphere ohne Infrastruktur-Code? Wir lesen Ihre Umgebung in OpenTofu ein, strukturieren sie in Stacks und übergeben ein Repository, dessen Plan ohne Abweichung durchläuft.
Nach AufwandErweiterungen nach Maß
Fehlt ein Provider, eine Ansicht oder eine Regel? Wir entwickeln sie in Ihrem Auftrag – in der Regel als Teil des offenen Projekts, damit Sie bei Updates nicht auf einem Sonderstand sitzen.
Nach AufwandSchulung
Infrastruktur als Code mit OpenTofu, Aufbau der Repositorys, Arbeiten mit stackwerk.
Halber oder ganzer Tag, vor Ort oder remoteFür den laufenden Betrieb: ein fester Ansprechpartner und zugesagte Reaktionszeiten.
| Merkmal | Community | Support-Vertrag |
|---|---|---|
| Kanal | Öffentliche Issues auf GitHub | Direkt bei HOPPLIN, auch aus der Anwendung |
| Reaktionszeit | Ohne Zusage | Vertraglich zugesagt |
| Vertraulichkeit | Öffentlich | Vertraulich |
| Hilfe bei Updates | – | Inbegriffen |
| Preis | Kostenlos | Je Jahr, auf Anfrage |
Sie sprechen mit denen, die es bauen
- Wir schreiben den Code
- Sie sprechen mit den Entwicklern, nicht mit einem Wiederverkäufer.
- Wir betreiben selbst
- Git, Identity Provider, Container und Registry gehören zu unserem Tagesgeschäft.
- Wir sitzen in Deutschland
- HOPPLIN GmbH, Kaufering. Verträge nach deutschem Recht, Support auf Deutsch und Englisch.
Kurz beantwortet
Braucht stackwerk Zugriff auf unser vCenter oder unsere Cloud?
Nein. Es liest ausschließlich Git-Repositorys, mit einem Schlüssel, der nur lesen darf.
Werden Passwörter oder andere Secrets angezeigt?
Nein. stackwerk zeigt, welche Secrets verwendet werden und wo sie gesetzt sind. Die Werte liest es nie – auch nicht in Tickets oder Benachrichtigungen.
Wo liegen die Daten?
Bei Ihnen. stackwerk und stackwerk Pro laufen in Ihrem Netz. Es gibt keinen Cloud-Dienst.
Was kostet stackwerk?
Die freie Version ist kostenlos, ohne Begrenzung bei Repositorys und Nutzern. stackwerk Pro wird je Nutzer und Jahr lizenziert.
Ersetzt die Pipeline-Prüfung unsere bestehenden Scanner?
Sie ergänzt sie. Der Unterschied: Die Regeln sind dieselben, die Ihr Team in stackwerk sieht und pflegt, und sie gelten über vSphere, AWS, Google Cloud und Kubernetes gleich.
Ersetzt stackwerk ein Ticketsystem?
Nein. stackwerk legt Aufgaben in Ihrem Ticketsystem an und zeigt deren Stand. Gearbeitet wird weiter in GitHub, GitLab oder Jira.
Sind wir mit stackwerk Pro NIS2- oder ISO-27001-konform?
Nein, das kann kein Werkzeug versprechen. stackwerk Pro liefert Prüfungen und Nachweise, die Sie für diese Vorgaben brauchen.
Funktioniert das mit Terraform und OpenTofu?
Ja, mit beiden.
Ersetzt stackwerk ein Monitoring?
Nein. Es zeigt, was deklariert ist, nicht, was gerade läuft.
Für welche Prozessor-Architekturen gibt es das Image?
Standardmäßig für Intel/AMD (amd64) und ARM (arm64). Weitere Architekturen stellen wir auf Anfrage bereit.